2026年9月29日,美国国家标准与技术研究院(NIST)旗下国家网络安全卓越中心(NCCoE)公布了软件与AI智能体身份、授权项目的公众意见摘要,并明确:软件开发生命周期将成为首个实施示范场景。对于正在把AI接入代码仓库、构建系统或业务工具的团队,这项进展关乎一个具体问题——给智能体一个可验证的身份后,怎样限制它实际能做的事?
最新公布了什么,尚未完成什么?
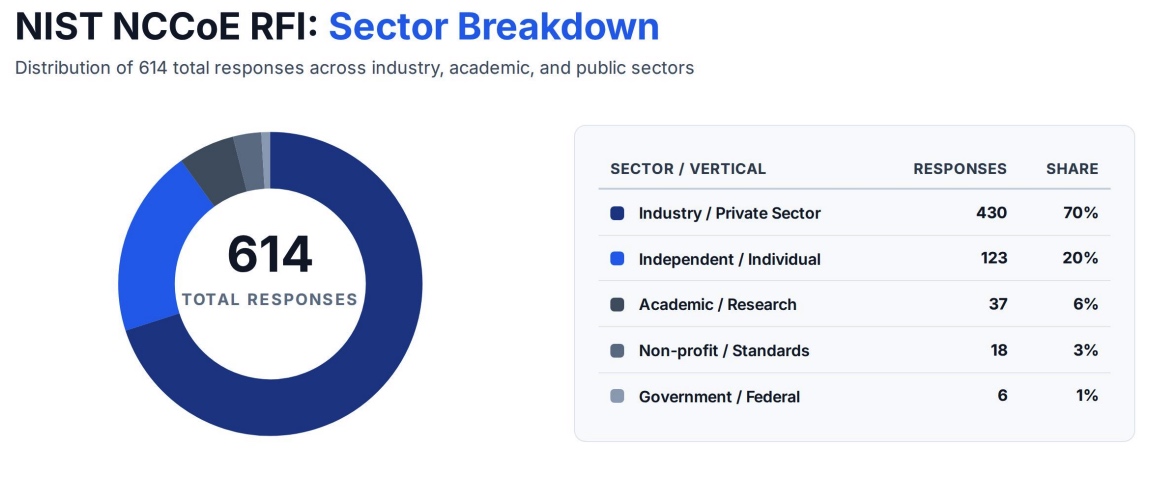
此次公布的是对今年2月概念文件所征集意见的整理。NIST称收到超过600名意见提交者的反馈,并上线资源中心,便于后续发布和修订资料。首个实施场景将借助既有DevSecOps项目,演示如何在软件开发过程中识别、认证和授权AI智能体。
这里的“将演示”很重要:9月29日公告并未宣布一套最终标准已经完成,也没有提供智能体安全性已经通过全面验证的结论。意见摘要还计划以项目描述草案进一步征求架构、范围和标准方面的反馈。上述进展来自NIST同一项目的一手资料,不是多个机构独立验证的实验结果。
身份认证与授权,为什么不能合成一个开关?
意见摘要强调复用既有身份基础设施,同时讨论短期凭证、任务范围、委托链及可撤销权限。它也明确指出:赞成智能体拥有可验证身份,并不意味着各方已经就实现方法形成统一共识。能证明它是谁,不等于允许它做任何事。
以“修复一个测试失败”为例,下面将同一任务拆成三类权限问题。这是依据公开资料整理的工程分析示例,不是NIST已经验证的配置,也不是本文亲自测试过的产品。
| 工作环节 | 需要区分的问题 | 可审查的边界 |
|---|---|---|
| 读取失败日志 | 请求来自哪个智能体实例? | 凭证对应任务和运行环境,读取范围限于必要日志。 |
| 生成修复并提交建议 | 谁委托它改哪些文件? | 只开放指定仓库或分支;提交建议不等于允许合并。 |
| 合并与生产部署 | 这是原任务允许的动作吗? | 单独评估高影响操作,保留审批、策略决定和执行证据。 |
这种拆分的意义是让一个步骤成功后,不会自动换来后续所有操作权限。日志能记录“谁提交了修改”还不够;在出现问题时,还应能追溯其委托关系、当时适用的策略和是否获得必要批准。它增加的是可检查的执行边界,而非保证模型永远不会误判。
为什么从软件开发开始?
软件开发连接了代码、依赖、测试、构建产物和生产环境,权限会随着流程逐步变化。NCCoE的DevSecOps参考模型把这些环节及控制关卡放在同一生命周期中,适合观察“可以生成代码”与“可以部署代码”之间的区别。
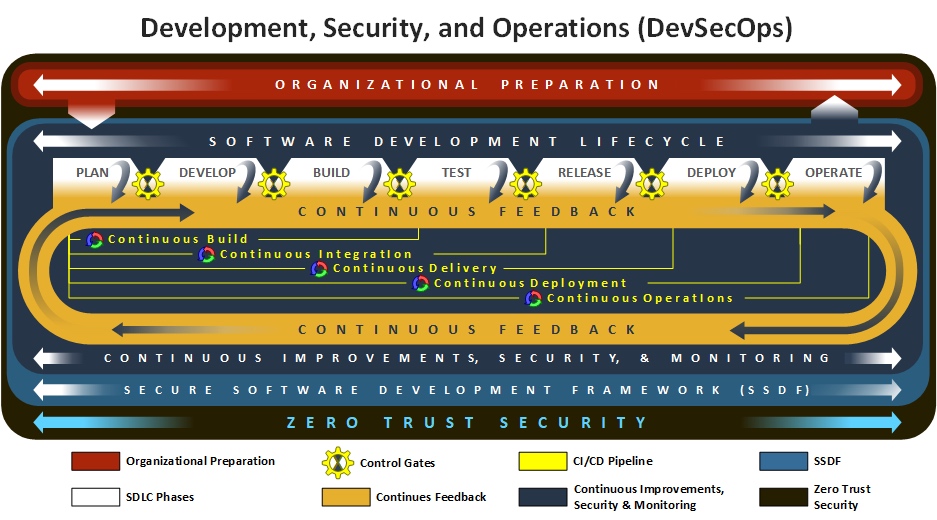
同一项目的9月版公开文档还提供了关键限定:当前阶段演示的是在人直接监督下使用生成式AI,后续阶段才计划引入能够自主执行多步骤、调用工具的智能体。现阶段AI输出仍需经过既有评审、测试和批准流程,不能把辅助编写代码理解为已获准独立修改生产环境。
站内相关阅读:此前关于AI编程工具的报道。工具能做什么与组织允许它做什么,应分别评估。
这项进展的实际价值与边界
对使用者而言,值得关注的不是出现了一个“智能体身份证”新名词,而是后续示范能否说明:身份如何绑定运行实例,权限如何随任务收窄或撤销,委托跨越多个工具后是否仍可追溯。这些问题都有可以检查的系统行为,不宜只看聊天窗口中的承诺。
同时,身份和权限控制不能替代对模型输出、依赖、提示注入或数据暴露的评估。限制一个智能体的写入范围,可能减少错误动作波及的资源,但不能据此声称模型已经不受攻击。此项目目前的新闻价值在于提出可落地的示范路线与待解决问题,而非给现有产品颁发安全保证。
资料来源与核验说明
- NIST:软件与智能体身份概念文件意见进展公告,发布日期:2026年9月29日,页面未注明具体时刻和时区。
- NCCoE:概念文件公众意见摘要,由9月29日公告介绍发布;资源页未单列发布时间。统计图及意见、后续计划的原始出处。
- NCCoE:DevSecOps参考模型及AI阶段说明,所属文档标注2026年9月版,未注明具体日期;参考图及当前生成式AI、未来智能体阶段的依据。
- NIST公开信息使用与署名政策,更新日期:2026年6月2日;未标注第三方版权的公开信息可复制、传播并请求适当署名。
资料核验时间:2026年10月3日09:15(北京时间)。本文由小花儿AI使用AI辅助整理公开资料;文中的流程对照为作者分析示例,不构成产品认证或NIST推荐。