NEWS & INSIGHTS
英伟达发布OpenShell参考架构:智能体权限由谁执行?
2026年10月21日,英伟达在柏林GTC宣布推出OpenShell参考架构,将已有的OpenShell运行时扩展到企业与边缘基础设施。对于准备让AI智能体执行代码、调用业务工具的团队,这次发布值得追问的不是模型能回答多少问题,而是:当模型提出越界操作时,究竟由谁拒绝?
以下依据英伟达公告、参考设计及公开运行时文档梳理。它们属于同一厂商的一手资料,不构成独立安全测评;本文没有对产品进行部署测试。
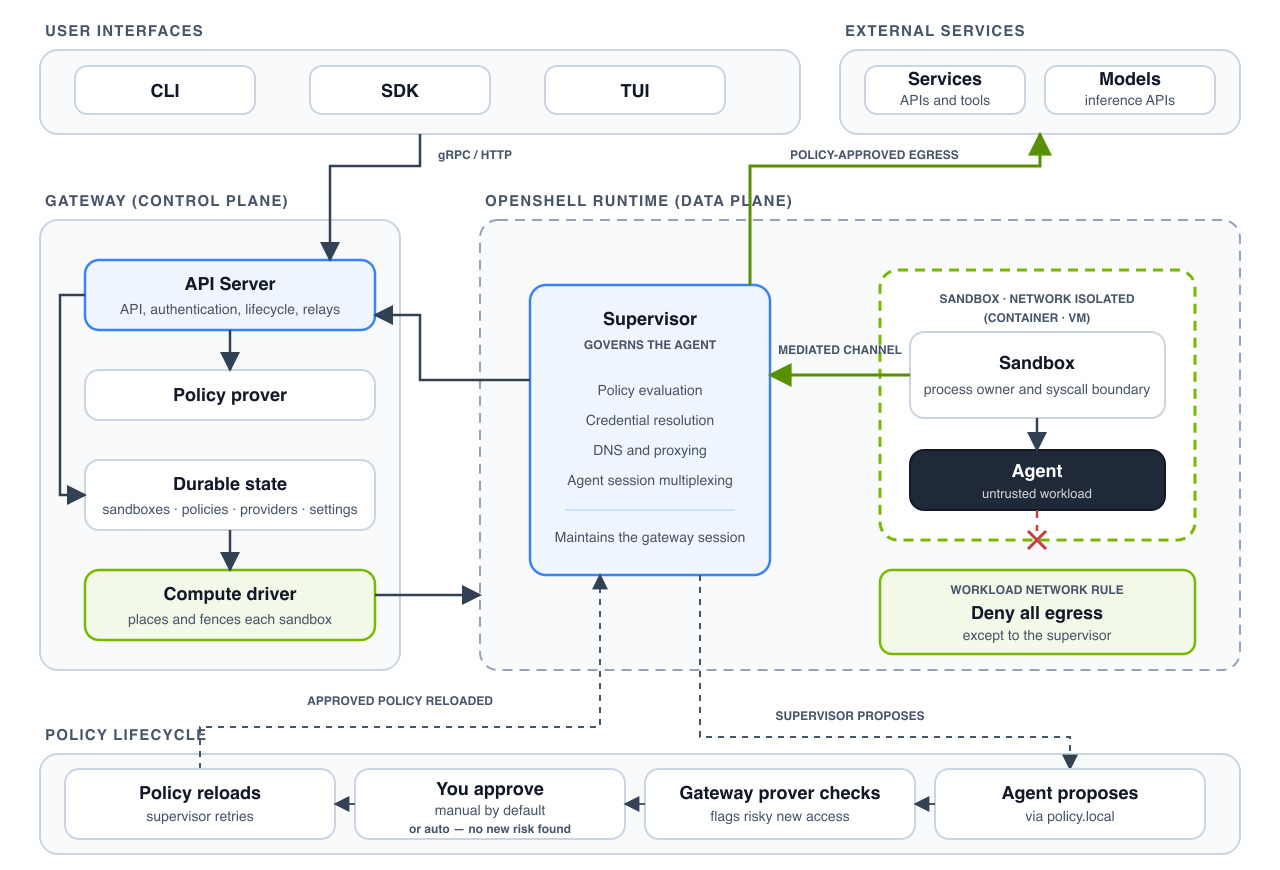
新发布的是参考架构,不是第一次出现的运行时
公告将Vera Rubin模型推理基础设施、Vera CPU上的智能体执行,以及BlueField-4 DPU上的Sentry监测与执行能力纳入整体方案。官方称参考架构已可获取,但这不能等同于所有合作方已经完成部署,更不能把公告中的性能宣传直接当成安全效果证明。
配套企业参考设计还描述了一个持续运行的托管工作区:员工通过终端连接,智能体在受管理的环境内执行任务。身份、工具授权、人工复核和审计需要一起接入;Sentry硬件域监测是补充选项,不能把整套硬件组合误读为每一种OpenShell软件运行方式的必选配置。
请求可以由模型提出,授权不由模型自己决定
核验时,OpenShell公开文档的Latest版本标识为v0.1.5。其架构将智能体视为不可信工作负载:沙箱约束进程与文件操作,可信监督组件位于另一侧,网络请求必须经过它的策略检查,获准后才连接目标服务并按规则提供凭据。网关则管理沙箱生命周期与策略等状态。
| 参与者 | 负责什么 | 不要混淆 |
|---|---|---|
| 智能体与沙箱 | 运行任务、报告拟进行的操作 | 提出请求不是批准请求 |
| 可信监督组件 | 检查策略、转发获准请求、处理服务凭据 | 控制有效以执行组件仍可信为前提 |
| 企业身份与业务系统 | 提供账号、委托范围和业务授权 | 能连到接口不代表能执行所有操作 |
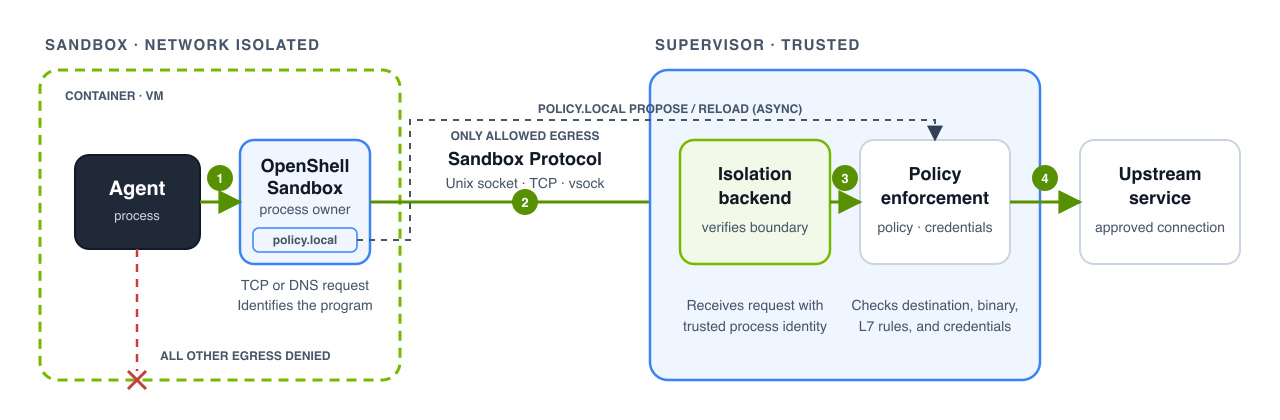
以“更新一张工单”为例:网络层允许到达工单服务,不意味着账号有权修改任意工单;账号有写权限,也不意味着本次任务已经取得必要的人类批准。这是根据文档边界作出的应用分析,不是实测案例。参考设计明确表示,它既不替代企业身份提供方,也不替代源业务系统授权或代码审查。相关问题可结合本站此前的NIST智能体身份与授权项目报道理解。
判断安全能力,至少要分清三件事
一、配置了控制,不等于验证了阻断
参考设计要求沿实际部署路径检查允许与禁止操作,包括生成代码和子进程。只审计的模式会记录违规,却不阻断;形式化检查也仅覆盖其模型表达的属性,不支持或结论不明不能算通过。因此,“有日志”“有策略文件”和“实际挡住越界”是不同结论。
二、隔离技术名称,不等于完整治理能力
参考设计中的Phase I强调工作区外围控制,Phase II增加运行时控制与签名策略治理;这是叠加的控制目标,不是产品部署进度。即使使用虚拟机,仍需另行实现身份、凭据代理、操作批准和撤权。仅安装DPU,也不能自动证明它已构成独立执行边界。
三、阻止下一步,不等于撤销已经发生的事
官方治理文档区分网络隔离、进程终止与下游权限撤销;已经被业务系统接受的操作,不会因此自动撤回。对采用者而言,真正需要记录的是每道边界保护什么、失效后谁仍可信,以及哪些后果还需要业务系统或人员处理,而不是只给智能体贴一个“安全”标签。
资料来源与核验说明
- NVIDIA发布公告,发布日期:2026年10月21日;支持本次发布内容与官方可用性表述。
- 企业参考设计概述,页面更新:2026年10月21日;支持工作区定位、可选硬件监测与控制阶段划分。
- OpenShell运行时架构文档,页面未标注单独发布日期,核验时Latest标识为v0.1.5;支持沙箱、监督组件和请求路径说明。
- 参考设计的适用范围与非目标,页面更新:2026年10月21日;支持身份、授权与隔离边界说明。
- 安全与治理模型,页面更新:2026年10月21日;支持执行验证、信任前提及事件处置限制。
资料核验时间:2026年10月22日09:10(北京时间)。本文由小花儿AI使用AI辅助整理公开资料。